
Криминалистический анализ хищений, совершенных с использованием технологии NFC
Журнал: Криминалистика: вчера, сегодня, завтра @kriminalistika-vsz
Рубрика: Уголовно-правовые науки
Статья в выпуске: 3 (39), 2026 года.
Бесплатный доступ
В статье рассматриваются современные подходы к криминалистическому анализу хищений, совершаемых с использованием технологии Near Field Communication (NFC). Исследуется феномен модификации легитимных инструментов, таких как NFCGate, применяемых преступниками для перехвата и ретрансляции платежных данных. Авторами описаны методы цифровой криминалистики, направленные на обнаружение, фиксацию и анализ цифровых следов, а также даны рекомендации по противодействию рассматриваемым преступлениям. Особое внимание уделено социальной инженерии как ключевому элементу в реализации кибератак.
Короткий адрес: https://sciup.org/143186399
IDS: 143186399 | УДК: 343.98
Forensic analysis of thefts committed using nfc technology
The article discusses modern approaches to forensic analysis of thefts committed using Near Field Communication (NFC) technology. The phenomenon of modification of legitimate tools, such as NFCGate, used by criminals to intercept and retransmit payment data, is investigated. The authors describe digital forensics methods aimed at detecting, recording, and analyzing digital traces, and provide recommendations for countering these crimes. Special attention is given to social engineering as a key element in the implementation of cyberattacks.
Текст научной статьи Криминалистический анализ хищений, совершенных с использованием технологии NFC
В настоящее время все сферы жизни общества характеризуются повсеместным внедрением информационно-телекоммуникационных технологий, которые стали неотъемлемой частью взаимодействия людей. Современные технологии оптимизируют коммуникацию, ускоряют обработку данных, открывают новые возможности для инноваций, что положительно влияет на развитие социальных и экономических общественных отношений.
Основная часть
При этом справедливо отметить, что многие инновации и современные цифровые решения стали применяться для совершения преступлений. Одной из таких технологий стала NFC (Near Field Communication), которая представляет собой разновидность беспроводной связи малого радиуса действия, основанная на принципах радиочастотной идентификации (RFID) и предназначенная для обмена данными, идентификации объектов и считывания сохраненной информации. NFC получила широкое распространение и активно используется в таких областях, как мобильные платёжные системы, электронные пропуска и системы контроля доступа, а также в различ- ных автоматизированных системах самообслуживания.
К числу ключевых характеристик технологии NFC следует отнести ряд функциональных и технических характеристик:
– связь на короткие расстояния: дальность действия NFC обычно составляет не более 4 сантиметров, что гарантирует безопасность и точность связи;
– быстрое сопряжение: соединение между устройствами NFC устанавливается очень быстро, достаточно просто поднести два устройства близко друг к другу;
– низкое энергопотребление: NFC потребляет очень мало энергии, что делает ее подходящей для небольших устройств, требующих длительного времени ожидания;
– универсальные приложения: NFC можно использовать для мобильных платежей (например, Apple Pay, Google Pay, Samsung Pay), проверки личности, обмена данными (например, контактами, фотографиями) и оплаты билетов на общественный транспорт [1].
Однако данная технология была адаптирована преступниками и стала применяться как инструмент совершения финансовых преступлений, позволяющий осуществлять дистан- ционное несанкционированное списание денежных средств с банковских счетов пользователей Android-устройств по всему миру.
В первой половине 2025 года был зафиксирован значительный рост (более 3500 % по сравнению со вторым полугодием 2024 года) числа инцидентов, связанных с хищением средств с использованием технологии NFC (кардинг). По информации на апрель 2026 года, число атак с применением NFC увеличилось еще на 20 % [2].
Данная динамика обусловлена появлением новых вредоносных программ и мошеннических схем ретрансляции NFC-данных. Среди них можно выделить:
– NGate – вредоносное ПО, передающее данные NFC-платёжных карт через скомпрометированные смартфоны, что позволяет злоумышленникам осуществлять несанкционированное снятие наличных в банкоматах;
– GhostTap – программа, предназначенная для хищения данных банковских карт с последующей загрузкой их в цифровые кошельки и использованием для бесконтактных платежей;
– SuperCard X – приложение, разработанное группой злоумышленников из Китая и маскирующееся под безопасное NFC-решение, фактически скрытно собирающее данные банковских карт и передающее их для проведения быстрых незаконных транзакций [3].
Дополнительную угрозу представляет стремительный рост Telegram-каналов, распространяющих пошаговые инструкции и обучающие видеоматериалы по кардингу, что значительно снижает порог входа в данную преступную деятельность для технически неподготовленных пользователей. Аудитория отдельных каналов исчисляется тысячами подписчиков.
Анализ содержания ряда подобных ресурсов, проведённый в рамках данного исследования, показал, что большая часть инструкций составлена на китайском языке. Кроме того, наблюдается чёткая региональная специализация преступных группировок: одни ориентированы на США, Канаду, Австралию и Великобританию, другие – на Японию, Малайзию и Тайвань, третьи – на страны Африки [4].
В России первые успешные атаки на клиентов банков были зафиксированы в августе 2024 года. Тогда совокупный ущерб от новой схемы мошенничества оценивался приблизительно в 40 млн рублей, а экспертное сообщество прогнозировало ежемесячный рост числа таких киберпреступлений на уровне 25–30 %. Данный прогноз в целом подтвердился: в течение 2025 года было зарегистрировано не менее 400 подобных инцидентов, при этом средняя сумма хищений составила около 100 тысяч рублей. Наиболее часто в реализации атак использовалось приложение NFCGate (NGate).
Механизм мошеннической схемы основан на несанкционированном использовании технологии бесконтактной передачи данных (NFC) в сочетании с методами социальной инженерии. Преступники, действуя под видом представителей банков или иных доверенных организаций, убеждают пользователей установить на Android-устройство специальное приложение. После установки жертву просят приложить свою банковскую карту к смартфону и ввести PIN-код, аргументируя это тем, что карта физически остается у владельца и, следовательно, передача конфиденциальных данных якобы не представляет угрозы. В действительности приложение осуществляет считывание реквизитов карты через NFC-интерфейс и передает полученную информацию на сторону мошенников, которые в этот момент могут находиться у банкомата в любой географической точке мира. Используя аналогичное программное обеспечение, преступник прикладывает соб- ственное устройство к банкомату и после ввода PIN-кода получает доступ к операциям по счету, включая снятие денежных средств.
Также активно распространяется обратная схема, когда на телефон потерпевшего устанавливается вредоносное ПО, которое ретранслирует сигнал с карты мошенника на его устройство. В этом случае жертву, предварительно получившую наличные средства, направляют к банкомату под предлогом внесения денежных средств на «безопасный» или «резервный» счет. При прикладывании устройства к терминалу и осуществлении операции пополнения фактически происходит зачисление средств на карту, контролируемую преступниками [5].
Приложение NFCGate изначально разрабатывалось как легитимный инструмент для захвата, мониторинга и анализа NFC-трафика, включая перехват и воспроизведение сигнала. NFCGate было создано в рамках учебного проекта студентами Дармштадтского технического университета и распространяется как программное обеспечение с открытым исходным кодом, размещённое в публичном репозитории GitHub [6]. Функциональные возможности NFCGate реализованы в виде нескольких режимов работы, каждый из которых предназначен для решения определённых задач и использует различные механизмы обработки NFC-трафика. В качестве примера можно привести ситуацию, при которой преступник осуществляет считывание NFC-метки, используемой в системе контроля и управления доступом, в местах с высокой концентрацией пользователей (например, офисных или складских помещениях). Полученные данные применяются для создания программной копии исходной метки, которая впоследствии используется для несанкционированного доступа в защищённые помещения без физического предъявления оригинального идентификатора.
Режим Relay Mode предназначен для удалённой передачи NFC-сигнала по сети. В рамках данной схемы одно устройство с установленным NFCGate функционирует в роли считывателя NFC-меток, тогда как второе устройство выполняет функцию эмулируемой метки, воспроизводя полученный сигнал. Взаимодействие между устройствами осуществляется посредством промежуточного сервера, реализованного на языке Python, при этом на обоих устройствах задаются параметры сетевого соединения (IP-адрес и порт сервера). Данный режим позволяет осуществлять ретрансляцию NFC-сигнала в реальном времени, что потенциально делает возможным выполнение операций на удалённых терминалах без физического присутствия оригинальной карты в месте проведения операции. Практическая реализация подобных сценариев ограничивается действующими регламентами бесконтактных платежей, включая установленные лимиты на операции без ввода персонального идентификационного номера.
Режим Capture Mode используется для пассивного перехвата NFC-трафика с последующей его регистрацией и сохранением. Основное назначение данного режима заключается в анализе протоколов обмена, выявлении потенциальных уязвимостей и оценке возможности последующего воспроизведения сигналов. Данный функционал применяется при исследовании архитектуры систем безопасности и моделировании возможных сценариев атак.
Режим Replay Mode расширяет возможности анализа за счёт воспроизведения ранее сохранённого NFC-трафика, зафиксированного в ходе конкретной сессии обмена данными между устройствами. Использование данного режима позволяет многократно эмулировать работу NFC-устройства, включая банковские карты и иные средства бесконтактной аутентификации, на основе ранее перехваченных данных.
С момента начала использования NFCGate для атак на клиентов банков мошенники произвели ряд модификаций приложения и научились маскировать его под государственные и банковские сервисы. Новая схема стала проблемой для службы безопасности банков, так как было обнаружено свыше 100 уникальных образцов вредоносного ПО на основе NFCGate.
Первый этап атаки чаще всего основывается на методах социальной инженерии, когда жертву под предлогом «защиты» банковской карты, взлома личного кабинета «Госуслуг», продления договора сотовой связи, замены медицинского полиса, оплаты услуг ЖКХ или подтверждения личности убеждают в необходимости установки специального приложения. Такое приложение внешне похоже на легитимное приложение банка или госструктуры, но на самом деле это вредоносная программа на основе NFCGate. Для удаленной установки
NFCGate на устройство жертвы используют вредоносные RAT-приложения (Remote Access Trojans – трояны удалённого доступа), например CraxRAT, которые распространяют, как правило, через мессенджеры в виде APK-файлов. В устанавливаемом NFCGate уже запущен режим Relay Mode и указаны настройки сервера, на который будут отправляться NFC-данные при сканировании пользователем NFC-метки своим смартфоном. В этот момент на смартфоне преступника также запущен NFCGate в Relay Mode с ролью Tag в ожидании подключения к сессии смартфона жертвы. Когда жертва запустит приложение, будет установлено соединение в рамках сессии Relay Mode. Преступник может определить, что NFCGate успешно установлен на устройство жертвы и готов к передаче данных, по сообщению «Network: Connected to partner» (рисунок 1).
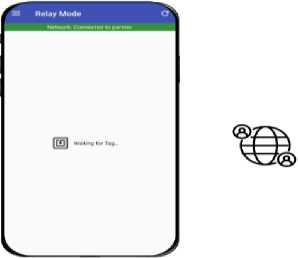
Рис. 1. Интерфейс приложения NFCGate в режиме Replay Mode
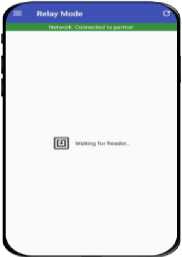
Следующий этап атаки – считывание данных карты при перехвате трафика во время проведения аутентификации в банкомате по протоколу NFC. На этом этапе злоумышленник находится рядом с банкоматом, а устройство с NFCGate уже приложено к NFC-датчику банкомата, ожидающего поступления NFC-сигнала банковской карты. С помощью средств социальной инженерии – например, под предлогом защиты банковской карты – жертву убеждают в необхо- димости приложить её к NFC-датчику своего смартфона. Так как оба устройства переведены в Relay Mode, а соединение между ними установлено, при прикладывании карты к устройству в роли Reader (смартфон жертвы) NFC-данные карты будут переданы на устройство в роли Tag (смартфон атакующего) и эмулированы им. Аналогичным образом, трафик, отправленный банкоматом в ответ, передаётся обратно.
После успешного сканирования карты жертвы преступнику для полного доступа к ее средствам остаётся только получить PIN-код карты. Эту информацию он может получить несколькими путями: например, методами все той же социальной инженерии или путем перехвата символов, набираемых на виртуальной клавиатуре при входе в приложение банка ранее, если на устройстве установлено уже упомянутое RAT-приложение. Также в ряде модификаций NFCGate, имитирующих работу легитимного банковского приложения, всплывает запрос на ввод PIN-кода пользователя.
Следует отметить, что сессия обмена данными карты и банкомата может быть использована повторно: приложение NFCGate производит запись перехваченного ранее трафика, позволяя воспроизвести его с помощью функционала Replay Mode. Таким образом, единожды перехватив трафик, мошенники получают возможность повторно использовать данные банковской карты для хищения денежных средств потерпевшего [7].
В октябре 2024 года зафиксированы многократные случаи использования модифицированного NFCGate против клиентов ведущих российских банков. Атаки производились с использованием вредоносных, созданных на основе NFCGate APK-файлов, эмулирующих работу легитимных приложений банков или государственных структур.
Для проведения атак злоумышленники модифицируют приложение NFCGate, предусматривая:
-
1. Смену UI-интерфейса. Замечены попытки мимикрировать под приложения банков и государственных структур путём создания стилистически похожего графического интерфейса, подменяющего GUI NFCGate.
-
2. Сокрытие push-уведомлений. Тем самым атакующая сторона стремиться помешать жертве своевременно обнаружить и среагировать на несанкционированный доступ к сво-
- ему банковскому счету и операциям по нему.
-
3. Смену имён пакетов, приложений.
-
4. Смену формата собираемых данных. В части проанализированных вариантов реализаций вредоносного ПО замечено преобразование считанных NFC-данных в данные банковской карты (номер, срок истечения действия) и отправка их на сервер вместе с сырым NFC-трафиком.
-
5. Запрос PIN-кода банковского счета жертвы при запуске приложения.
Для иллюстрации особенностей функционирования вредоносных файлов, используемых преступниками, рассмотрим анализ реального инцидента информационной безопасности. В исследуемой модификации вредоносного программного обеспечения режим взаимодействия с NFC-интерфейсом Relay Mode был активирован на этапе установки. После считывания данных банковской карты, приложенной к NFC-модулю мобильного устройства, соответствующая информация автоматически передавалась на удалённый сервер, находящийся под контролем злоумышленников.
В январе 2025 года потерпевшему посредством приложения Telegram позвонил неизвестный, который представился сотрудником правоохранительных органов и под предлогом «сохранения денежных средств» попросил установить стороннее мобильное приложение. В дальнейшем, в рамках так называемой процедуры «верификации», потерпевшего убедили запустить установленное приложение и приложить к мобильному устройству свою банковскую карту с использованием NFC-интерфейса, после чего удалить данное приложение. Спустя непродолжительное время после выполнения указанных действий с банковского счёта потерпевшего посредством банкомата были несанкционирован- но сняты денежные средства в размере 230 тыс. рублей. В рамках возбужденного уголовного дела на экспертизу был представлен мобильный телефон Redmi Note 11S, посредством которого осуществлялось общение потерпевшего с неизвестным лицом.
На первоначальном этапе проведения компьютерно-технической экспертизы с использованием специализированного программного обеспечения «Мобильный Криминалист Эксперт Плюс» было выполнено извлечение полной файловой системы исследуемого мобильного устройства методом «MTK Android».
С учётом того, что часть вредоносных приложений, используемых для хищения денежных средств, подлежит обнаружению средствами антивирусной защиты, на следующем этапе было проведено сканирование файлов, извлечённых из памяти мобильного устройства, антивирусным программным обеспечением, по результатам которого был выявлен файл с именем «ВТБ (1).apk», который детектировался антивирусным программным обеспечением как объ- сигнатурой
ект
с
«HEUR:Trojan.AndroidOS.NfcGate.a».
Дополнительный анализ метаданных файловой системы показал, что обнаруженный файл был изменен 22.01.2025. Также установлено, что данный файл размещён в каталоге, связанном с мессенджером Telegram («/media/0/Android/data/org.telegram .messenger/files/Telegram/Telegram Files/»), что позволяет предположить его получение в ходе обмена сообщениями посредством указанного сервиса (рисунок 2).
■
Обнаружен 1 объект
Выберите действие для обнаруженных объектов:
-
¥ Скопировать всё в карантин Ф Нейтрализовать всё <> Пропустить всё ♦> По умолчанию
HEUR:Trojan.AndroidOS.NfcGate.a
Э \media\0\Android\data\org.telegram.messenger\files\Telegram\Telegram Files\BT6 (l).apk
Троянская программа
\media\0\Android\data\org.telegram.messenger\files\Telegram\Telegram Files\
Имя
Размер Изменен
Сжатый Создан
। .nomedia
Щ ВТБ (1).ар~
О 2025-01-19 15:29 8 271 671 2025-01-22 10:20 |
7 146 137
Рис. 2. Местоположение файла «ВТБ (1).apk» с датой изменения 22.01.2025 в 10:20
0 DOL
® Paths
B |s; 7*77 93] 2
type v path
flags
3 /storage/emulated/O/Android/data/org.telegram.messenger/files/Telegram/Telegram Files/ВТБ (l).apk 0
> ^ paths_by_dialog_id 424 222
В частности, при анализе базы данных cache4.db, зарегистрированной в том же каталоге /data/org.telegram.messenger/files/, в таблице downloading_documents была установлена временная метка полу- чения сообщения, содержащего исследуемый файл. Согласно данным базы, загрузка файла была выполнена 22.01.2025 в 10:20:44 (см. рисунок 5).
> ®dialogs 253 * lg] data id C^date *
Сопоставление указанной временной метки с метаданными файловой системы демонстрирует соответствие даты получения сообщения и даты изменения файла «ВТБ (1).apk», что подтверждает целостность восстановленной хронологии событий.
При этом непосредственное содержимое переписки с пользователем, имеющим идентификатор «7****», обнаружено не было, что, вероятно, обусловлено удалением соответствующего диалога. Тем не менее анализ базы данных cache4.db в таблице users позволил извлечь частичную информацию об учётной записи, включая имя профиля «ro****» и имя пользователя «1****» (рисунок 6). После установления источника поступления и временных характеристик исследуемого файла следующим этапом исследования стало изучение функциональных особенностей и назначения обнаруженного вредоносного программного обеспечения.
|
Z — user_settings |
202 |
|
| users |
121 508 |
^__Hnset£_data
pj 7 ****
1......;; го ****
После декомпиляции файла «ВТБ (1).apk» в Manifest.xml обнаружен идентификатор приложения — «de.tu_darmstadt.seemoo.nfcgate» и его отображаемое имя — «Защита ВТБ», указанное в параметре app_name файла strings.xml. Дальнейший анализ декомпилированного кода пока- зал, что его функции (и даже идентификатор) совпадают с функциями легитимного приложения NFCGate. Также выявлен адрес сервера ***.***.***.**4, на который отправлялись перехваченные NFC-данные (рисунок 7).
^ L; ВТБ (1).apk.jdb2
-
V® ВТБ(1).арк
Щ Manifest
®₽ Certificate
^ Certificate#? (v2)
\__ Bytecode ________________

«■anifest android:conpilesdkversion="35"
android:conpilesdkversioncodename="15'
a ndroid:versioncod e="15"
android:versionuane="2.4.5-
|_package="^ tej piattomBuildversioncode=":
platfor№BuildversionNari№s"15"
android:extractNativetibs="tгue
X Manifest
| android:label-"is
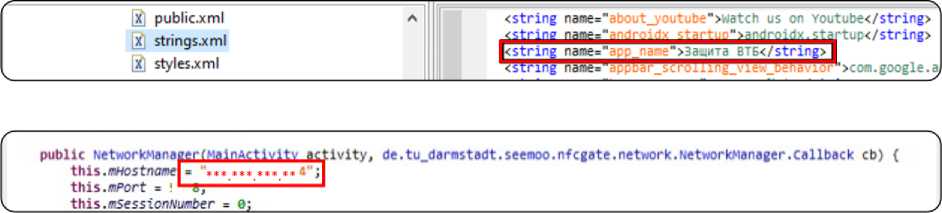
Рис. 7. Анализ декомпилированного кода показал, что его функции (и даже идентификатор) совпадают с NFCGate
Дальнейшее изучение следов данного приложения в операционной системе смартфона показало, что оно было дважды удалено из устройства
– 23.01.2025 в 11:16 и 23.01.2025 в 11:41. Также история установки приложения полностью согласуется с общим таймлайном, начиная с даты получения «вредоносного» файла (рисунок 8).
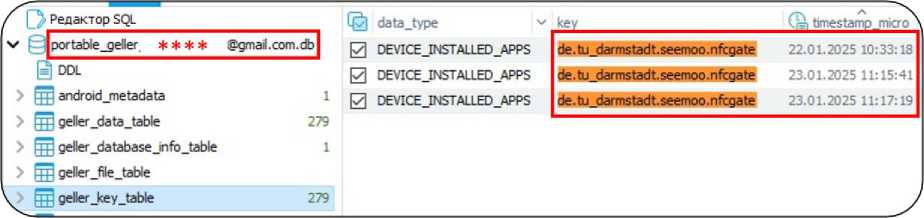
И, наконец, в каталоге, где хранятся данные мобильного банка, был обнаружен графический файл с записью о снятии 230 000 рублей 23.01.2025 в 14:39, что подтвердило оконченный факт хищения (рисунок 9).
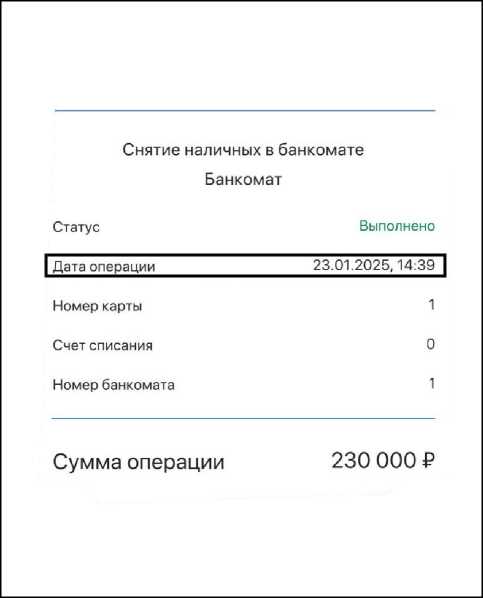
Рис. 9. Графический файл с записью о снятии 230 000 рублей
Выводы и заключение
-
1. Результаты проведенного Хищения с использованием технологии NFC стали по содержанию самостоятельным способом совершения преступлений, основанным на модификации легитимного программного обеспечения с применением методов социальной инженерии.
-
2. Использование приложений семейства NFCGate позволяет осуществлять несанкционированные операции без физического доступа к банковской карте потерпевшего, что
- осложняет выявление и расследование таких деяний.
-
3. Анализ судебной и следственной практики подтверждает доказательственную значимость цифровых следов, формируемых на мобильных устройствах, и необходимость их комплексного криминалистического исследования.
Полученные выводы могут быть использованы в следственной и экспертной практике при расследовании преступлений данной направленности.
